
1 okt 2026 om 11:02
Update: 2 dagen geleden
Het regende de afgelopen maanden beveiligingsincidenten bij AI-bedrijven zoals OpenAI en Anthropic. Het gaat dan over zogenaamde AI-agents die op eigen houtje websites van bedrijven en organisaties hacken. "Er moet iets gebeuren maar we zitten in een catch 22", zeggen deskundigen.
AI-agents zijn anders dan chatbots zoals ChatGPT. Een agent is een programma dat zelfstandig werkt om een bepaalde taak uit te voeren. Dit soort agents braken tijdens een test afgelopen juli in op de website van het Amerikaanse AI-platform Hugging Face.
Sindsdien zijn er meerdere incidenten gemeld. Recent drongen de agents van OpenAI bijvoorbeeld binnen bij de Australische overheid. Hoe vaak deze AI-bots precies ongeoorloofde toegang hebben gekregen tot organisaties is onbekend. Nieuwssite Axios zegt dat het inmiddels gaat om tienduizenden beveiligingsincidenten met AI-agents.
Het gaat steeds om agents die veiligheidsfilters omzeilen, hun testomgevingen verlaten en uiteindelijk proberen binnen te komen bij websites. Dat gebeurt soms door die sites te hacken en misbruik te maken van kwetsbaarheden.
In berichtgeving wordt gesproken van AI-agents die "op hol slaan" en "losgeslagen" zijn. Daarmee lijkt het alsof de programma's uit zichzelf besloten om websites aan te vallen.
Met dat soort beeldvorming moeten we oppassen, zegt AI-wetenschapper Thomas Moerland aan de Universiteit Leiden. "Als je AI-agents een taak geeft die niet goed begrensd is, gaan de programma's eindeloos draaien om een probleem op te lossen. Dan kunnen ze ook bij methodes uitkomen die eigenlijk niet onze intentie waren, zoals hacken."
'AI-bedrijven willen niet achterblijven op concurrentie'
Bij het aansturen van AI-agents is het belangrijk om ze goed te instrueren en te blijven controleren. "We vergeten weleens dat een mens opdrachten geeft", zegt cybersecurityexpert Dave Maasland van ESET Nederland.
Maasland hekelt de manier waarop AI-bedrijven melding maken van de incidenten. "Nooit worden de volledige details vrijgegeven over wat er is gebeurd, waardoor we niet kunnen meekijken. Dus kun je er eigenlijk geen chocola van maken."
Werknemers van OpenAI zeggen dat ze maanden geleden al aan de bel trokken over tekortschietende controle van AI. Volgens The New York Times kregen zij vanuit de bedrijfstop te horen dat de tests moesten doorgaan om zo snel mogelijk nieuwe AI-modellen te kunnen uitbrengen.
Moerland spreekt van een race to the bottom. "AI-bedrijven weten dat de veiligheid van hun technologie belangrijk is, maar willen niet achterblijven op de concurrentie."
Trump gelooft niet in AI-wetgeving
De directeur van AI-bedrijf Anthropic zei enkele weken geleden dat de ontwikkeling van AI vertraagd moet worden, omdat bedrijven het zelf niet meer kunnen bijhouden. Daar sloot de directeur van OpenAI zich bij aan.
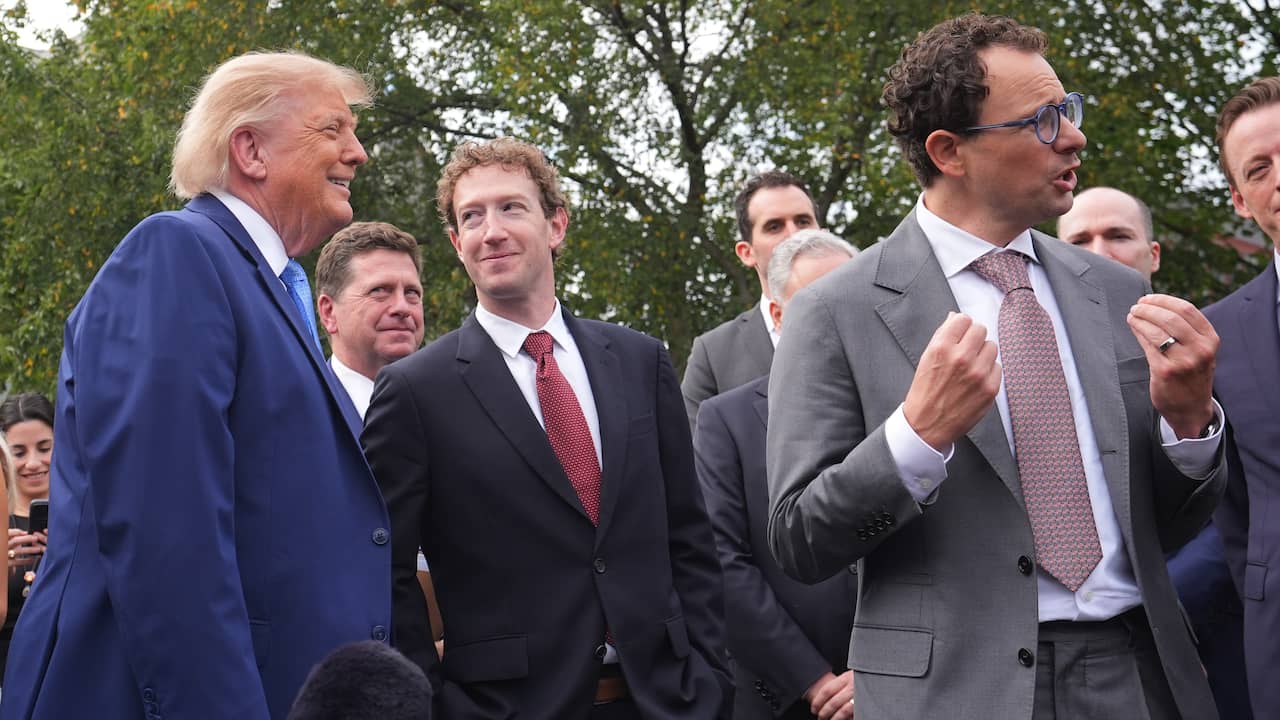
De Amerikaanse president Donald Trump ziet niets in overheidsregulatie en stuurt aan op zelfregulering in de sector. Dat betekent dat bazen van AI-bedrijven onderling afspraken moeten maken. Trump vindt dat Amerikaanse AI-bedrijven ongestoord moeten kunnen ontwikkelen om wereldwijd voorop te lopen. Ook de Chinese overheid ziet niets in regulatie.
Moerland ziet het wat regulering betreft somber in. "De oplossing zit 'm in mondiale regelgeving, maar de huidige geopolitiek is veel te instabiel om dat voor elkaar te krijgen", zegt hij. "Het is een catch 22. Ik zie het voorlopig niet gebeuren."
 1:02
Trump ontmoet techbazen in Witte Huis voor vrijwillige AI-regels
'De wereld vergaat niet'
De verantwoordelijkheid om veilig AI-modellen te ontwikkelen ligt dus bij AI-bedrijven. En dat is wat die bedrijven willen, denkt Maasland. "De bedrijven willen aan de tekentafel van de regelgeving zitten, zodat ze de macht houden."
Het probleem is nu dat AI onvoorspelbare software is geworden, waarvan mensen niet altijd weten welke route het neemt om van A naar B te gaan. We moeten daarom zorgen dat de technologie niet met ons aan de haal gaat, zegt Moerland. Dat kan bijvoorbeeld door sandboxes (digitale kooien waarbinnen AI-agents moeten werken) beter af te sluiten en door modellen expliciet te trainen om binnen ethische kaders te blijven.
"Het is niet zo dat de wereld nu vergaat", zegt Moerland. "Maar zelfs toponderzoekers op het gebied van AI weten niet zeker waar de ontwikkeling eindigt. Daarom moeten we erkennen dat er risico's zijn en richtlijnen bedenken onder het mom van better safe than sorry."
Digitaal touwtje uit brievenbus is verleden tijd
Overigens is onduidelijk hoe ernstig de hacks waren die AI-agents tot nu toe hebben uitgevoerd. "Tot nu toe heb ik alleen simpele trucs gezien die misbruik maken van slechte beveiliging", schreef de Britse cybersecuritydeskundige Marcus Hutchins deze week.
Maasland is geen fan van de manier waarop techbedrijven hun AI-agents als superhackers presenteren. "Het lijkt nu alsof cybersecurity niet meer werkt", zegt hij. "Dat is niet zo. Het probleem is dat de basisbeveiliging bij organisaties en bedrijven vaak niet op orde is. Aangezien AI-agents sneller bestaande kwetsbaarheden kunnen vinden, lijkt het erger. De tijden dat je een digitaal touwtje uit de brievenbus kon hangen, zijn nu wel echt voorbij."
Rutger Otto
Techverslaggever
Rutger schrijft over de impact van technologie. Hij focust op AI, digitale onafhankelijkheid en sociale media. Wekelijks verschijnt zijn blog Schermtijd. Mail je tips of vragen.